Geminiの無料版、10月9日から使えるモデルが「Flash-Lite」だけに。AI PlusもProモデルが使えなくなる
キラ
Special Life
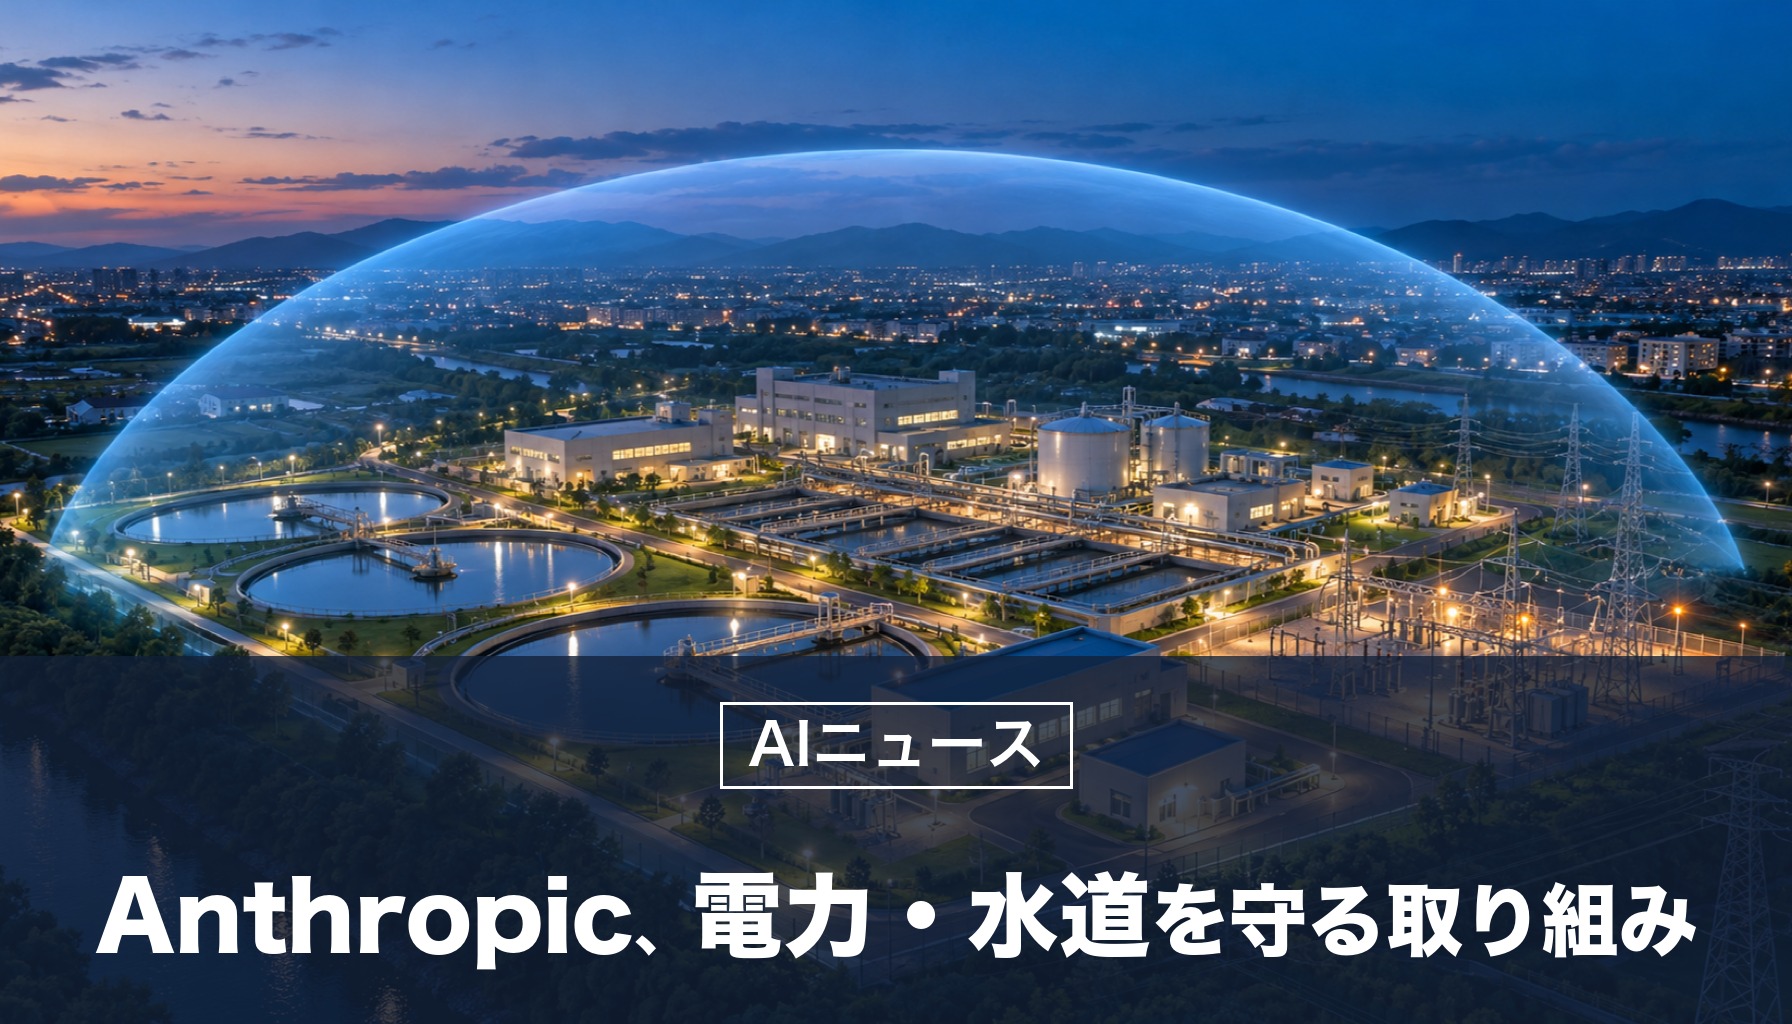
・Anthropicが2026年10月8日、サイバー攻撃から社会の仕組みを守る長期の取り組み「Anthropic Cyber Mission」を発表した。まずは電力・水道・交通などの重要な設備と、誰でも使えるオープンソースのソフトの2つから始める
・設備を守る会社には、Claudeの最新のモデル、現場に出向く技術者、攻撃の調査結果を届ける。日立やCrowdStrike、Palo Alto Networksなど11社が最初の協力企業に名を連ねた
・その2日前には、守る側の専門家が、ふつうは制限されているサイバーの作業にClaudeを使える仕組みを広げた。4月から7月だけで、協力企業が12万9,000件以上のソフトの弱点を見つけたとしている
Anthropicは2026年10月8日、サイバー攻撃から社会の仕組みを守るための取り組み「Anthropic Cyber Mission」を発表しました。
Anthropicは発表の中で、サイバー攻撃が得意な高性能のAIは、すでに攻撃する側の手に広く渡っている一方で、守る側の道具は、まだ十分に届いていないと書いています。今回の取り組みは、この差を埋めるためのものです。
この記事では、Anthropicの発表で分かったことを整理したうえで、ふだんの仕事がどう変わるのかを考えます。
まずは、取り組みの全体を見ていきます。
発表によると、Anthropic Cyber Missionは、守る側に道具、研究、資源を届ける長期の取り組みで、次の2つの分野から始めます。
・電力、水道、交通などの重要な設備(重要インフラ)
・誰でも無料で使え、多くのサービスの土台になっているオープンソースのソフト
Anthropicは、2年後にはAIは守る側に有利になると見ている一方で、それまでの間は危険が高いままかもしれないとしています。
次に、重要な設備を守る取り組みです。
新しく始まった「重要インフラ防御プログラム」では、電力網や水道、交通網、行政の仕組みを守る会社に、次のものを届けます。
・Claudeの最新のモデル
・現場に出向くAnthropicの技術者
・Anthropicによる攻撃の調査結果
発表によると、設備を動かす仕組みは、止めて直すことが難しいため、分かっている弱点が何年も残ることがあります。最初の協力企業は、次の11社です。
Accenture、Booz Allen、CrowdStrike、Deloitte、Dragos、日立製作所、Insane Cyber、Nozomi Networks、Palo Alto Networks、PwC、Rockwell Automation
まずは少ない数の会社と組み、どのやり方がうまくいくかを確かめたうえで、今後数か月で、協力企業や分野を広げていくとしています。
スポンサーリンク
ここで、オープンソースのソフトへの取り組みを見ておきます。
発表によると、Anthropicは、広く使われているオープンソースのソフトの弱点を探す、無料の点検サービス「OSS Scanner」を用意しました。
・申し込んだソフトを、Anthropicのいちばん性能の高いモデルで定期的に点検する
・見つかった弱点ごとに、再現の手順、説明、直し方の案を届ける
・報告はAIが作ったもので、人は確かめていない。正しい報告の割合は90%を超えると見込んでいる
対象は、見つかった弱点に対応できる体制のある、重要なソフトの中心の開発者です。
この発表の2日前の10月6日、Anthropicは、守る側の専門家向けの「サイバー確認プログラム」を広げると発表しています。
ふつうに使えるClaudeのモデルには、サイバーの作業の多くを止める安全の仕組みが入っています。このプログラムでは、確認を受けた守る側の人や組織が、その制限をゆるめた形で、Claudeのモデルを使えます。対象のモデルには、一般には公開されていない「Claude Mythos 5.1」も含まれます。
| 段階 | 主な対象 | できること |
|---|---|---|
| 防御 | 企業・大学・行政のセキュリティ担当、オープンソースの開発者、実績のある個人の研究者など | 攻撃の監視、事故への対応、不正なプログラムの解析など |
| 攻撃役 | 許可を受けて侵入テストを行う会社や組織 | 許可された相手への侵入テスト |
| 特別 | 航空や電力網などを試す、限られた組織 | 制限の最も少ない使い方。米国政府とともに審査 |
発表によると、これまでの協力企業は、2026年4月から7月だけで、12万9,000件以上の確かめられたソフトの弱点を見つけました。Anthropic自身の点検でも、4月から10月に5,500件を見つけ、あわせて3万3,000件以上が「深刻」または「重大」と評価されています。
スポンサーリンク
ここからは、公式の発表をもとにした僕の見方です。
今回の取り組みで変わるのは、ソフトの弱点への「向き合い方」だと考えています。
数か月で12万件以上の弱点が見つかったということは、AIを使えば、これまで見過ごされてきた弱点が一気に表に出てくるということです。同じ力は、攻撃する側も使えます。これからは、弱点が見つかってから直すまでの速さが、守りの強さを決めるようになります。
ネットショップやブログを、ほかの人が作ったソフトや追加機能(プラグイン)で動かしている個人事業主にとっても、更新の知らせが増えたら、早めに当てる習慣がこれまで以上に大切になりそうです。
あわせて、知っておきたいこともあります。
・重要インフラ防御プログラムは、設備を守る製品やサービスを作る会社が対象。ふつうの利用者が申し込むものではない
・サイバー確認プログラムは、確認を受けた守る側の人や組織が対象。Claude Mythos 5.1は、ふつうのプランでは使えない
・日立製作所が協力企業に入っているが、日本での展開については発表に書かれていない
Anthropicは、電力や水道などの重要な設備と、オープンソースのソフトを守る取り組み「Anthropic Cyber Mission」を始めました。設備を守る会社にClaudeと技術者を届け、オープンソースのソフトには無料の点検サービスを用意します。
AIによって、ソフトの弱点が見つかる速さが一気に上がり、見つかった弱点をどれだけ早く直せるかが問われるようになるのが、いちばん大きな変化です。
自分の仕事で使っているソフトやプラグインは、更新の知らせが来たら早めに当てておくのがよさそうです。
出典
・Anthropic「Introducing the Anthropic Cyber Mission」(2026年10月8日) https://www.anthropic.com/news/anthropic-cyber-mission
・Anthropic「Expanding the Cyber Verification Program」(2026年10月6日) https://www.anthropic.com/news/cyber-verification-program